Social Engineering: So manipulieren Betrüger Vertrauen und Verhalten

Firewalls, Verschlüsselung und Multi-Faktor-Authentifizierung schützen technische Systeme. Doch Angreifer wissen, dass der einfachste Weg oft über den Menschen führt. Genau hier setzt Social Engineering an. Dabei nutzen Betrüger Vertrauen, Angst oder Zeitdruck aus, um an Daten oder Geld zu gelangen. Erfahren Sie, wie Social Engineering funktioniert, woran Sie Manipulationsversuche erkennen und wie Sie sich schützen können.

Was ist Social Engineering?

Social Engineering bezeichnet die gezielte psychologische Manipulation von Menschen, um sie zu Handlungen zu bewegen, die ihnen selbst oder ihrer Organisation schaden können: Passwörter preisgeben, Geld überweisen, Türen öffnen oder Schadsoftware installieren.

Dabei nutzen Angreifer gezielt Vertrauen, Hilfsbereitschaft, Autorität, Angst oder Zeitdruck aus. Statt eine technische Sicherheitslücke zu suchen, versuchen sie, Menschen dazu zu bringen, Sicherheitsregeln selbst zu umgehen.

Der Angreifer hackt dabei nicht das System, sondern das Vertrauen.

Travel: Die kostenlose Prepaid Kreditkarte

Sicheres Bezahlen mit der Prepaid Kreditarte Travel in über 70 Mio. Geschäften weltweit. Erhältlich in CHF, EUR und USD. Guthaben per App verwalten. Bargeldbezüge im In- und Ausland. Jetzt online bestellen – ohne Bonitätsprüfung in nur 5 Minuten!

Mehr erfahren

Warum funktioniert Social Engineering so gut?

Social Engineering funktioniert, weil Betrüger gezielt menschliche Reaktionen ausnutzen. Sie erzeugen Situationen, in denen wir schnell handeln, helfen oder vertrauen – statt genauer zu prüfen.

  • Autorität: Eine vermeintliche Führungskraft, Behörde oder der IT-Support wirkt glaubwürdig und wird deshalb oft weniger hinterfragt.
  • Zeitdruck: «Ihr Konto wird in 24 Stunden gesperrt!» Solche Aussagen sollen Stress erzeugen und zu schnellem Handeln verleiten.
  • Hilfsbereitschaft: Eine angebliche Kollegin, ein Familienmitglied oder ein Kunde bittet dringend um Unterstützung - und nutzt damit unsere Bereitschaft zu helfen aus.
  • Neugier und Belohnung: Spannende Informationen, ein angeblicher Gewinn oder ein exklusives Angebot sollen dazu verleiten, unüberlegt auf einen Link zu klicken, eine Datei zu öffnen oder ein unbekanntes Gerät anzuschliessen.
  • Angst: Drohungen mit finanziellen Verlusten, rechtlichen Konsequenzen oder gesperrten Konten sollen verhindern, dass Betroffene die Situation in Ruhe überprüfen.

Je stärker eine Nachricht eine emotionale Reaktion auslöst, desto wichtiger ist es, kurz innezuhalten und die Situation unabhängig zu prüfen.
Welche Methoden des Social Engineerings gibt es?

Social Engineering hat viele Gesichter. Der Betrugsversuch kann per E-Mail, SMS oder Telefon beginnen – oder mit einem QR-Code, einer gefälschten Website oder einer erfundenen Geschichte. Oft werden mehrere Methoden miteinander kombiniert.
  • Phishing: Gefälschte E-Mails sollen Sie dazu bringen, auf einen Link zu klicken, einen Anhang zu öffnen oder Zugangsdaten einzugeben.
  • Smishing: Der Betrugsversuch kommt per SMS oder Nachrichtendienst – etwa als angebliche Paketbenachrichtigung oder Bankwarnung.
  • Vishing: Betrüger rufen an und geben sich beispielsweise als Bank, Behörde oder IT-Support aus.
  • Spoofing: Telefonnummern, E-Mail-Absender oder Websites werden manipuliert, damit ein Betrugsversuch möglichst echt wirkt.
  • Quishing: Manipulierte QR-Codes führen auf gefälschte Websites oder Zahlungsseiten.
  • Pretexting: Betrüger erfinden eine glaubwürdige Geschichte, um Informationen zu erhalten oder eine bestimmte Handlung auszulösen.
  • Baiting: Ein vermeintlicher Vorteil - etwa ein Gewinn, ein kostenloser Download oder ein gefundener USB-Stick - soll Neugier wecken und zu unvorsichtigem Handeln verleiten.
  • Auch Künstliche Intelligenz spielt eine zunehmend wichtige Rolle: Mit KI lassen sich heute täuschend echte Nachrichten, Bilder oder sogar geklonte Stimmen erzeugen. Deshalb gilt mehr denn je: Nicht der erste Eindruck zählt, sondern die unabhängige Prüfung.

Woran erkennen Sie Social Engineering?

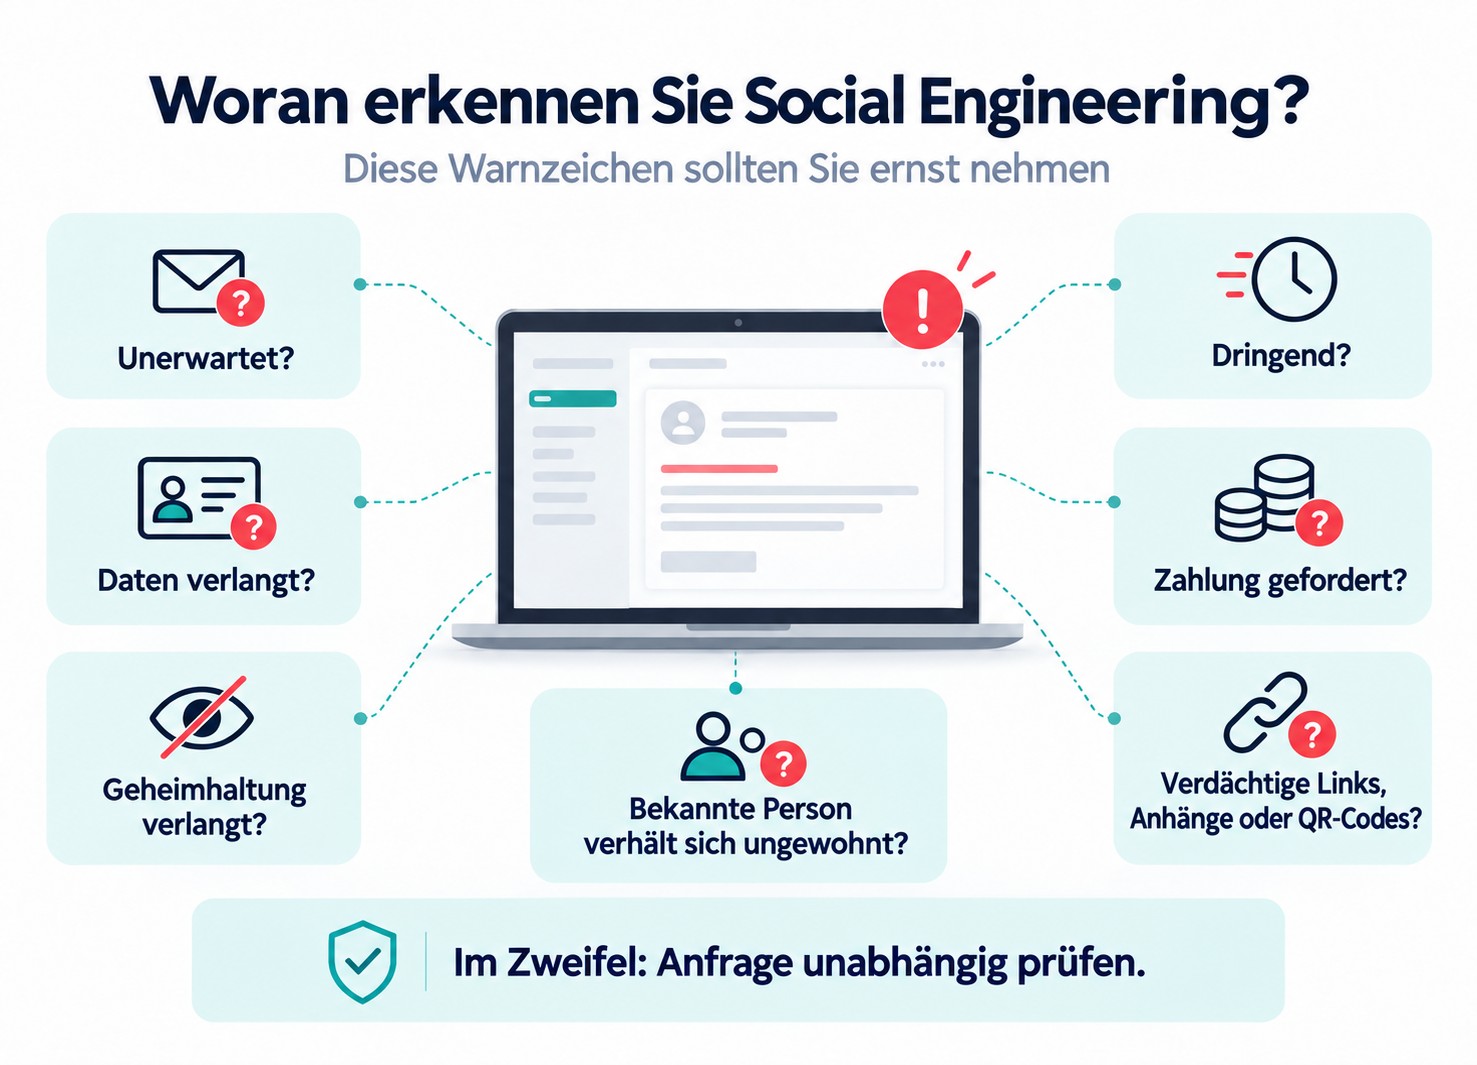
Social Engineering wirkt oft glaubwürdig, weil die Kontaktaufnahme vertraut, dringend oder persönlich erscheint. Entscheidend ist deshalb nicht nur, wer sich bei Ihnen meldet, sondern vor allem, was von Ihnen verlangt wird.

Achten Sie besonders auf diese Warnzeichen:

  • Unerwarteter Kontakt: Eine Bank, Behörde, Kollegin oder ein Dienstleister meldet sich plötzlich mit einer ungewöhnlichen Bitte.
  • Zeitdruck: Sie sollen sofort reagieren, eine Zahlung freigeben oder Daten bestätigen.
  • Sensible Daten werden verlangt: Passwörter, PINs, TANs oder Sicherheitscodes sollen weitergegeben werden.
  • Ungewöhnliche Zahlungsaufforderung: Sie sollen Geld überweisen, Gutscheine kaufen oder eine Zahlung bestätigen.
  • Verdächtige Links, Anhänge oder QR-Codes: Sie sollen darüber Daten eingeben oder Software installieren.
  • Absender und Linkziel prüfen: Fahren Sie mit der Maus über die Absenderadresse, einen Link oder Button, ohne darauf zu klicken. Prüfen Sie, welche Adresse tatsächlich dahinterliegt und ob diese plausibel ist.
  • Bitte um Geheimhaltung: Aussagen wie «Sprechen Sie mit niemandem darüber» oder «Das muss vertraulich bleiben» sind ein deutliches Warnsignal.
  • Ungewohntes Verhalten: Eine bekannte Person schreibt plötzlich anders als sonst oder nutzt einen neuen Kommunikationsweg.

Merken Sie sich: Je dringender, ungewöhnlicher oder vertraulicher eine Anfrage wirkt, desto wichtiger ist es, sie unabhängig zu überprüfen.
Was tun bei einem verdächtigen Kontakt?

Eine Nachricht wirkt seltsam, ein Anrufer macht Druck oder eine Bitte passt nicht zur Situation? Dann gilt: nicht sofort reagieren, sondern erst prüfen. Schon ein kurzer Moment kann helfen, einen Betrugsversuch zu erkennen.

  • Kontakt beenden: Lassen Sie sich nicht unter Druck setzen. Bei einem verdächtigen Anruf können Sie einfach auflegen.
  • Keine sensiblen Daten weitergeben: Nennen Sie keine Passwörter, PINs, TANs, Sicherheitscodes oder Kartendaten.
  • Gut zu wissen: Swiss Bankers fragt Sie per E-Mail niemals nach Ihrer vollständigen Kartennummer, Ihren Login-Daten, PINs, TANs oder Sicherheitscodes.
  • Nichts öffnen oder installieren: Klicken Sie nicht auf verdächtige Links, öffnen Sie keine unbekannten Anhänge und scannen Sie keine unerwarteten QR-Codes.
  • Anfrage selbst überprüfen: Kontaktieren Sie die betreffende Person, Bank oder Organisation über eine bekannte oder offizielle Kontaktmöglichkeit.
  • Keine Zahlungen freigeben: Bestätigen Sie nur Vorgänge, die Sie selbst ausgelöst haben und eindeutig zuordnen können.
  • Verdächtigen Kontakt melden: Betrugsversuche können Sie beim Bundesamt für Cybersicherheit (BACS) melden. Informieren Sie bei Bedarf zusätzlich das betroffene Unternehmen oder Ihre Bank.

Wichtig: Nutzen Sie zur Überprüfung niemals die Kontaktdaten oder Links aus der verdächtigen Nachricht.
Was tun, wenn Sie bereits reagiert haben?

Ein falscher Klick oder eine unbedachte Freigabe kann schnell passieren. Entscheidend ist, jetzt zügig zu handeln und den möglichen Schaden zu begrenzen.

  • Passwort eingegeben: Ändern Sie das betroffene Passwort sofort über die offizielle Website oder App. Falls Sie dasselbe Passwort auch bei anderen Diensten verwenden, ändern Sie es dort ebenfalls.
  • Bank- oder Kartendaten weitergegeben: Kontaktieren Sie Ihre Bank oder Ihren Kartenanbieter umgehend und prüfen Sie Ihre Transaktionen. Bei Verdacht auf Missbrauch sollten Sie die betroffene Karte sofort sperren.
  • PIN, TAN oder Sicherheitscode mitgeteilt: Informieren Sie Ihre Bank oder Ihren Kartenanbieter unverzüglich.
  • Zahlung freigegeben: Wenden Sie sich so schnell wie möglich an Ihre Bank, um weitere Schäden zu begrenzen.
  • Software oder Fernzugriff installiert: Trennen Sie das Gerät vom Internet und lassen Sie es überprüfen. Ändern Sie wichtige Passwörter anschliessend von einem vertrauenswürdigen Gerät aus.
  • Vorfall dokumentieren: Bewahren Sie Nachrichten, Screenshots, Telefonnummern und weitere Informationen auf. Bei finanziellem Schaden können diese für eine Meldung oder Strafanzeige wichtig sein.

Je schneller Sie reagieren, desto besser lassen sich weitere Schäden begrenzen.

Mehr Kontrolle mit der Swiss Bankers App

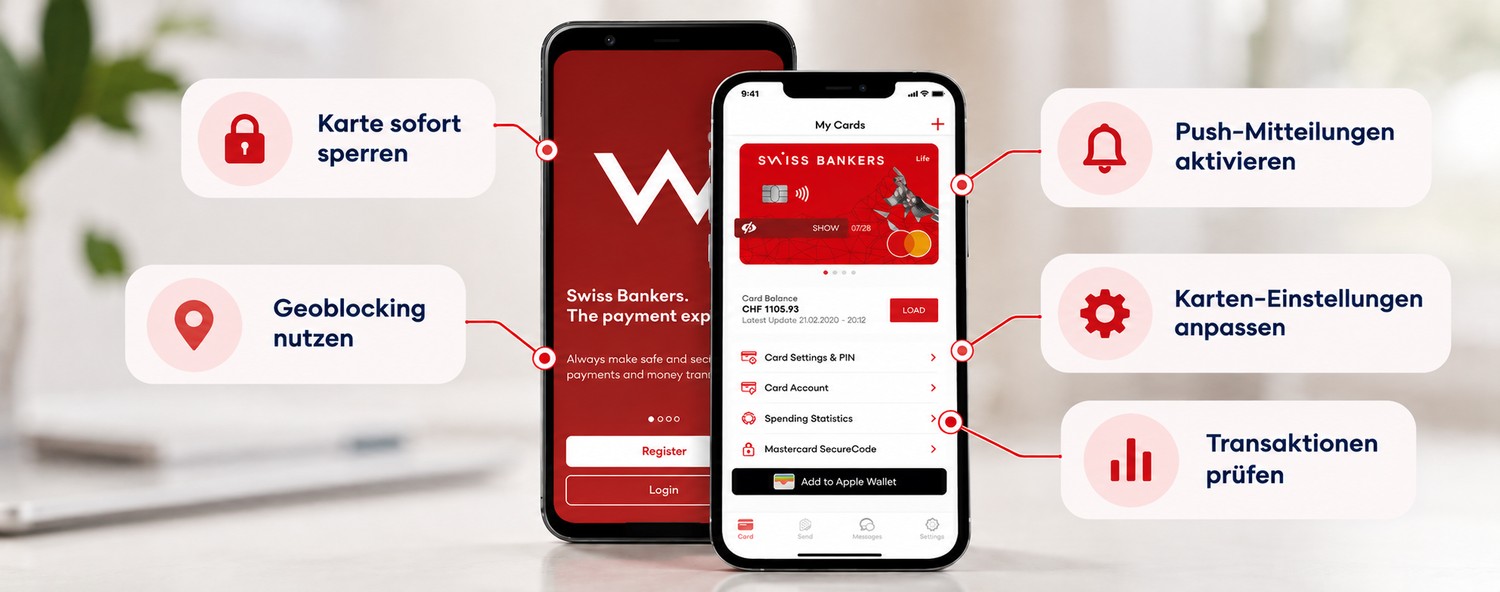
Mit der Swiss Bankers App können Sie Ihre Karte bei Bedarf sofort sperren, Geoblocking nutzen, Push-Mitteilungen aktivieren und Ihre Transaktionen prüfen. So lassen sich verdächtige Aktivitäten schneller erkennen und mögliche Schäden begrenzen.
So schützen Sie sich vor Social Engineering

Social Engineering lässt sich nicht vollständig verhindern. Mit einigen einfachen Gewohnheiten können Sie das Risiko jedoch deutlich reduzieren:
  • Unerwartete Anfragen hinterfragen: Prüfen Sie ungewöhnliche Bitten immer über einen zweiten, unabhängigen Kommunikationsweg.
  • Passkeys oder starke Zwei-Faktor-Authentifizierung nutzen: Sie erschweren den Missbrauch gestohlener Zugangsdaten.
  • Benachrichtigungen aktivieren: Push-Mitteilungen zu Anmeldungen oder Transaktionen helfen dabei, ungewöhnliche Aktivitäten frühzeitig zu erkennen.
  • Offizielle Zugänge verwenden: Nutzen Sie bevorzugt die offizielle App, gespeicherte Lesezeichen oder selbst eingegebene Webadressen.
  • Mit persönlichen Informationen sparsam umgehen: Je weniger Betrüger über Ihre Bank, Ihren Arbeitgeber oder Ihr Umfeld wissen, desto schwieriger wird es, glaubwürdige Geschichten aufzubauen.
  • Geräte und Apps aktuell halten: Regelmässige Updates schliessen bekannte Sicherheitslücken.
  • Auch das Umfeld sensibilisieren: Sprechen Sie mit Familienmitgliedern und Kollegen über aktuelle Betrugsmaschen – besonders mit Personen, die weniger Erfahrung mit digitalen Betrugsversuchen haben.

Fazit: Erst prüfen, dann handeln

Social Engineering ist so erfolgreich, weil es nicht technische Schwachstellen, sondern menschliche Eigenschaften wie Vertrauen, Hilfsbereitschaft und Respekt vor Autorität ausnutzt. Genau hier können wir ansetzen: Wer die Tricks kennt, bleibt wachsamer. Oft reicht schon ein kurzes Innehalten, um einen Angriff rechtzeitig zu erkennen und zu stoppen.