


Wichtige Information:
Am 10. April 2024 wurden das Kundenportal sowie der Web-Zugriff auf das Kartenkonto eingestellt. Bitte laden Sie die Swiss Bankers App herunter, um weiterhin uneingeschränkten Zugriff auf alle Dienste zu haben.
Sind Sie ein Swiss Bankers Vertriebspartner?
Hier geht es zum Partnerportal.
Eine E-Mail von der eigenen Bank, ein Anruf von der Nummer des Chefs oder eine Webseite, die aussieht wie das Original: Alles wirkt vertraut - und genau darauf setzt Spoofing. Dabei geben sich Betrüger als vertrauenswürdige Personen, Unternehmen oder Dienste aus, um an Daten oder Geld zu gelangen. Erfahren Sie, welche Arten von Spoofing es gibt, woran Sie die Täuschung erkennen und wie Sie sich schützen können.
 05.10.2026
 Miryana
Inhalt:
Stellen Sie sich vor, es klingelt an Ihrer Tür. Auf dem Display der Gegensprechanlage sehen Sie einen Paketboten in Uniform, der ein Paket mit Ihrem Namen in der Hand hält. Die meisten Menschen würden ihm vermutlich öffnen - obwohl sie nicht sicher wissen, ob er wirklich der ist, für den er sich ausgibt. Genau auf dieses Prinzip setzt Spoofing, allerdings im digitalen Raum.
Der Begriff leitet sich vom englischen «to spoof» ab und bedeutet so viel wie vortäuschen oder täuschen. Angreifer verschleiern oder fälschen dabei ihre Identität - etwa über eine manipulierte E-Mail-Adresse, eine vorgetäuschte Telefonnummer, eine falsche IP-Adresse oder eine nachgebaute Website. Nach aussen wirkt die Kommunikation authentisch. Genau dieses Vertrauen nutzen Betrüger aus, um Sie beispielsweise dazu zu bringen, auf einen Link zu klicken, Daten einzugeben oder eine Zahlung freizugeben.
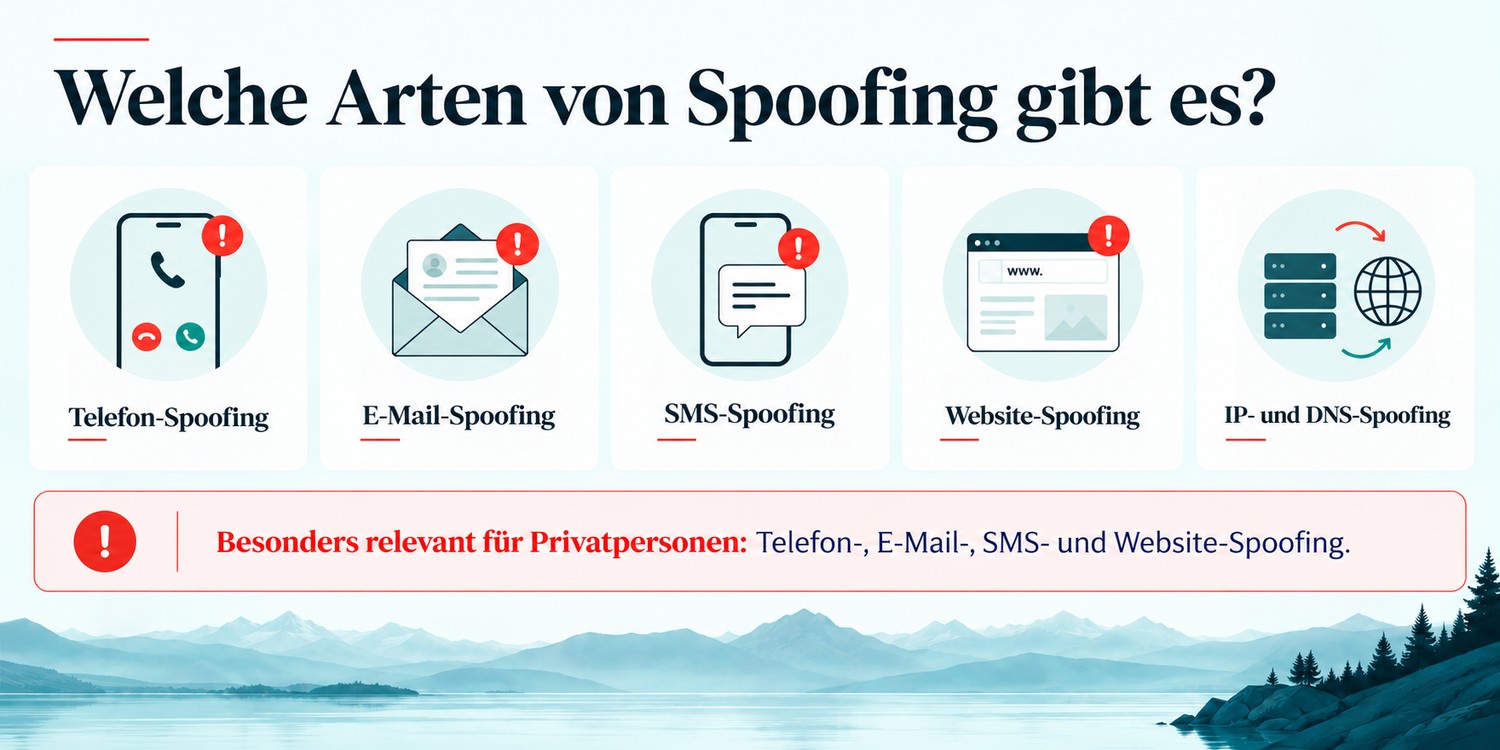
Spoofing kann auf ganz unterschiedliche Weise auftreten. Das Prinzip ist jedoch immer dasselbe: Betrüger geben vor, jemand oder etwas Vertrauenswürdiges zu sein, damit ein Anruf, eine Nachricht oder eine Website echt wirkt.
Telefon-Spoofing: Dabei wird die angezeigte Telefonnummer manipuliert. Auf Ihrem Display kann zum Beispiel die Nummer einer Bank, Behörde oder eines bekannten Unternehmens erscheinen - obwohl der Anruf tatsächlich von Betrügern kommt. Diese behaupten etwa, eine verdächtige Zahlung stoppen zu müssen, und verlangen dafür einen Sicherheitscode oder eine TAN.
E-Mail-Spoofing: Die Absenderadresse wird so verändert, dass eine E-Mail scheinbar von einer bekannten Person oder Organisation stammt. Häufig sollen Sie anschliessend auf einen Link klicken, einen Anhang öffnen oder vertrauliche Informationen preisgeben.
SMS-Spoofing: Auch bei SMS kann der Absender gefälscht werden. Dadurch sieht eine betrügerische Nachricht möglicherweise so aus, als käme sie von Ihrer Bank, einem Paketdienst oder einem anderen vertrauten Anbieter.
Website-Spoofing: Betrüger bauen bekannte Websites möglichst genau nach - mit Logo, Farben und vertrautem Aufbau. Oft unterscheidet sich nur die Internetadresse leicht vom Original. Zum Beispiel führt eine vermeintliche Sicherheits-E-Mail auf eine gefälschte Login-Seite, auf der eingegebene Zugangsdaten direkt bei den Betrügern landen.
IP- und DNS-Spoofing: Diese Varianten laufen eher im Hintergrund ab. Dabei werden technische Informationen manipuliert oder Nutzer unbemerkt auf falsche Websites umgeleitet. Für Privatpersonen sind solche Angriffe meist schwerer zu erkennen. Nehmen Sie deshalb Browser-Warnungen ernst und halten Sie Browser, Betriebssystem sowie Router-Software aktuell.
Im Alltag begegnen Privatpersonen besonders häufig Telefon-, E-Mail-, SMS- und Website-Spoofing. Sie werden oft eingesetzt, um Vertrauen zu schaffen und weitere Betrugsversuche glaubwürdiger wirken zu lassen.
Spoofing nutzt vor allem Vertrauen. Eine bekannte Telefonnummer, der Name der eigenen Bank oder eine professionell gestaltete Website kann schnell das Gefühl vermitteln, dass alles seine Richtigkeit hat.
Noch überzeugender wird die Täuschung, wenn Betrüger bereits persönliche Informationen kennen - etwa Ihren Namen, Ihre Bank oder Ihren Arbeitgeber. Je vertrauter eine Kontaktaufnahme wirkt, desto weniger wahrscheinlich ist es, dass sie sofort hinterfragt wird.
Genau darin liegt die Stärke von Spoofing: Die Täuschung fällt oft erst dann auf, wenn bereits gehandelt wurde.
Spoofing ist oft schwer auf den ersten Blick zu erkennen, weil genau das Vertrauen in einen bekannten Absender ausgenutzt wird. Entscheidend ist deshalb nicht nur, wer scheinbar schreibt oder anruft, sondern vor allem, was von Ihnen verlangt wird.
Achten Sie besonders auf diese Warnzeichen:
Wichtig: Auch eine bekannte Telefonnummer, ein vertrauter Absendername oder ein korrektes Logo beweisen nicht, dass die Nachricht echt ist. Genau diese Angaben können beim Spoofing manipuliert werden.
Kommt Ihnen ein Anruf, eine SMS oder eine E-Mail ungewöhnlich vor, sollten Sie sich nicht auf den angezeigten Absender verlassen. Prüfen Sie die Kontaktaufnahme stattdessen unabhängig.
Wichtig: Rufen Sie bei Verdacht nicht einfach die angezeigte Nummer zurück. Nutzen Sie stattdessen eine Telefonnummer, die Sie selbst über eine offizielle Quelle gefunden haben.
Haben Sie auf eine verdächtige Nachricht reagiert, Daten weitergegeben oder eine Zahlung bestätigt, zählt vor allem eines: schnell und gezielt handeln. Welche Schritte notwendig sind, hängt davon ab, was passiert ist.
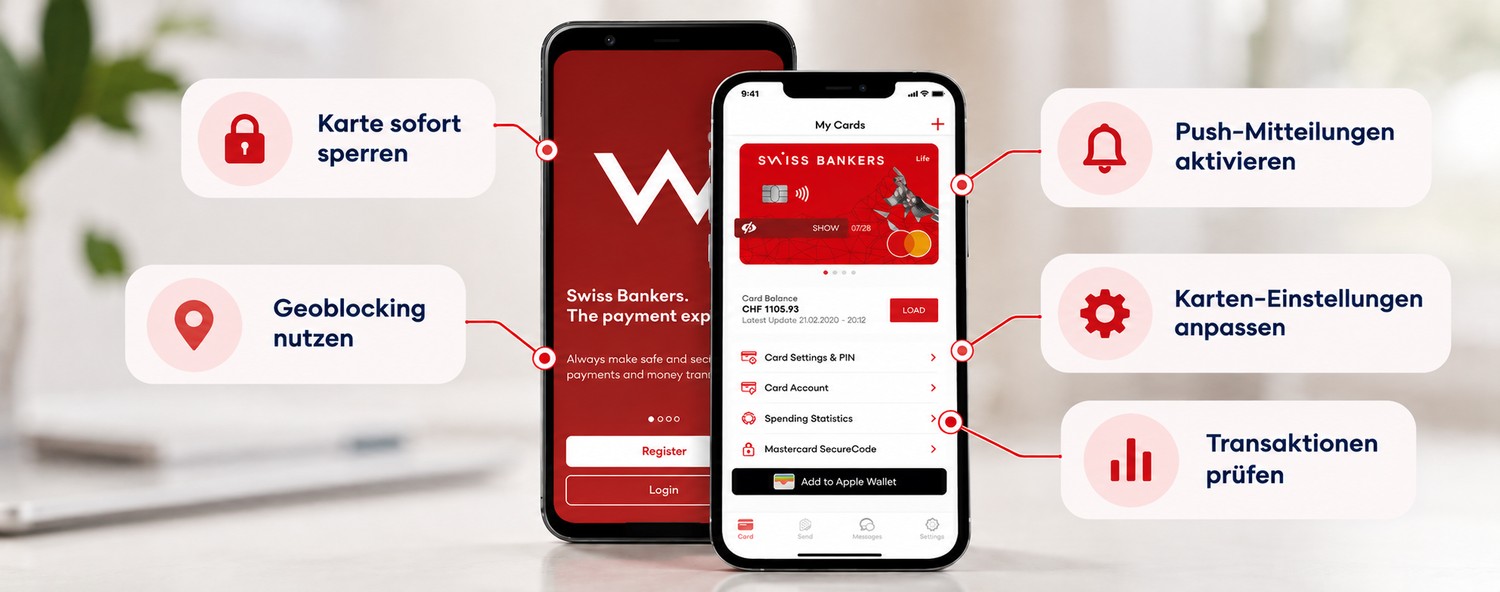
Mit der Swiss Bankers App können Sie Ihre Karte bei Bedarf sofort sperren, Geoblocking nutzen, Push-Mitteilungen aktivieren, Karteneinstellungen anpassen und Transaktionen prüfen. So lassen sich verdächtige Aktivitäten schneller erkennen und mögliche Schäden begrenzen.
Spoofing lässt sich nicht immer vollständig verhindern. Mit einigen einfachen Massnahmen können Sie das Risiko jedoch deutlich reduzieren.
Spoofing macht Betrugsversuche besonders überzeugend, weil bekannte Namen, Telefonnummern, E-Mail-Adressen oder Websites Vertrauen schaffen. Doch genau diese Informationen können manipuliert werden.
Werden Sie deshalb aufmerksam, wenn Sie unerwartet kontaktiert, unter Zeitdruck gesetzt oder zur Weitergabe sensibler Daten aufgefordert werden. Verlassen Sie sich nicht allein auf den angezeigten Absender – prüfen Sie im Zweifel selbst über die offizielle App, Website oder Telefonnummer nach.


© Swiss Bankers 2026


